IP黑名单
IP黑名单
1 IP黑名单
防护墙会阻止在黑名单内的IP的访问
1.1 IP黑名单
支持IP和网段形式 例如:127.0.0.1 , 0.0.0.0/0
1.2 批量添加黑名单IP
见:网站管理->批量任务 批量添加黑名单IP
2 功能简介
IP 黑名单用于设置“拦截名单”:被列入黑名单的 IP 或网段访问受保护网站时,SamWaf 会直接阻止其访问。常用于封禁恶意来源、攻击 IP、异常爬虫网段等。
页面顶部提示:SamWaf 防护墙会阻止在黑名单内的 IP / 网段的访问。
3 操作步骤
3.1 新增黑名单 IP
- 点击左上角的 新建黑名单IP 按钮,弹出新增窗口。
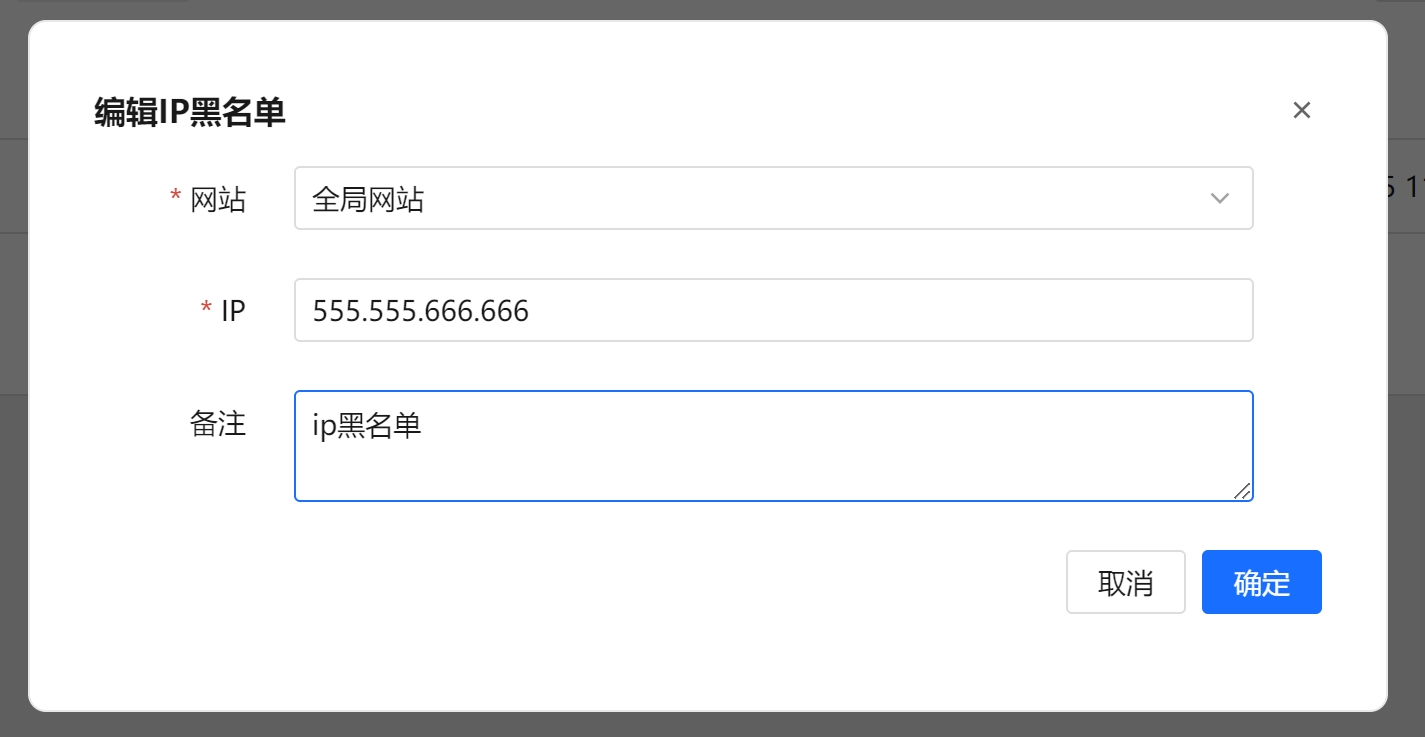
- 选择 网站(必填),即该黑名单生效的受保护站点。
- 选择 条目类型:
- 单条IP/网段(默认):直接填写 Ip,写法见 3.2 支持的 IP 写法。
- 引用IP组:从 IP组 下拉中选择一个已建好的 IP组,该组内的全部 IP 一次性生效。下拉项显示为「组名称 (条目数)」,旁边的 管理IP组 链接可直接跳转到 IP 组页面。
- 可在 备注 中填写说明信息(可选)。
- 点击 确认 保存。
列表中新增了 类型 列区分两种条目;引用 IP 组的行,Ip 列显示的是「组名称 (条目数)」而非具体 IP。
提示
同一批 IP 需要在多个站点上封禁时,建议先建一个 IP组,各站点黑名单统一引用它。之后改组内容即可让所有引用站点同时生效,不必逐站点修改。
3.2 支持的 IP 写法
| 写法 | 示例 | 说明 |
|---|---|---|
| 单个 IP | 1.2.3.4、2001:db8::1 | IPv4 / IPv6 均可 |
| CIDR 网段 | 10.0.0.0/8、2001:db8::/32 | |
| IPv4 通配符 | 10.10.*.*、10.*.1.* | 按八位组通配,* 可出现在任意位置 |
| IPv6 通配符 | 2001:db8:*:*:*:*:*:* | 按段通配,必须写满 8 段,且不能与 :: 缩写混用 |
| 区间 | 1.2.3.4-1.2.3.99 | 闭区间(含起止),起止两端必须同为 IPv4 或同为 IPv6 |
输入框下方会给出同样的提示:支持单IP、CIDR网段、通配符(IPv4按八位组如10.10.*.*;IPv6须写满8段且不能用:😃、区间(起-止)。
注意
*.*.*.* 与 0.0.0.0-255.255.255.255 等覆盖整个地址族的通配符、区间写法会被拒绝保存。如确实需要全地址族黑名单,请显式填写 0.0.0.0/0(IPv4)或 ::/0(IPv6),并完成下述二次确认。
3.3 WAF 应用层与系统防火墙
黑名单页面已移除 封禁层级 选择,统一在 WAF 应用层按所选网站生效;单 IP、CIDR、通配符、区间和 IP 组引用都在此管理。如需在操作系统层封禁,请前往 防火墙IP封禁,该页面的规则对整机所有端口生效。
升级后,已有 WAF 黑名单和系统防火墙封禁记录继续保留。以前选择「两者」产生的两份记录仍分别在两个页面独立管理:删除 WAF 黑名单不会删除系统封禁,删除系统封禁也不会删除 WAF 黑名单。
3.3.1 显式 /0 的范围与二次确认
新增或编辑单条黑名单,显式填写 0.0.0.0/0 或 ::/0 后,点击表单 确认 会弹出二次确认框,显示网站、规则和影响范围。点击 取消 或关闭确认框不会保存本次新增/修改;核对后点击 确认范围并保存 才会继续保存。
0.0.0.0/0仅覆盖 IPv4;::/0仅覆盖 IPv6。需要覆盖双栈时,应分别配置并确认两条规则。- 选择具体网站时,只影响该网站启用防护后的相应地址族请求;选择 全局网站 时,须开启全局网站防护,并会影响所有启用防护的网站。
- 只有启用的黑名单条目才参与拦截。IP 匹配使用该站点实际识别的客户端 IP:网卡模式使用网络连接对端 IP,代理模式使用按真实 IP 来源配置识别的 IP。经 CDN 或反向代理部署时,请先核对站点 IP 模式、可信代理与日志中的 IP。
放行规则与认证
启用的本站 IP 白名单(单条或 IP 组引用)优先于 IP 黑名单;启用的全局 IP 白名单也有此优先级,但须开启全局网站防护。URL 白名单、回调来源放行同样可能跳过黑名单,因此「IP 白名单 + /0 黑名单」不能直接视为严格的“仅这些 IP 可以访问”。
白名单命中的请求会跳过后续 WAF 检测,不应预期它仍接受全部防护检查。网站密码访问、统一访问认证及业务系统自身的认证仍按各自配置执行。WAF 白名单无法覆盖操作系统防火墙的 DROP;系统层已拦截时,请先到对应页面解除。
3.4 编辑 / 删除
- 在列表每行的 操作 列,点击 编辑 可修改该条黑名单的网站、IP 与备注。
- 点击 删除 可删除单条黑名单(会弹出确认提示)。
3.5 批量删除与清空
- 勾选列表前的多选框后,点击 批量删除 可一次性删除所选记录(无选中时按钮不可用)。
- 点击 清空所有 可清空当前条件下的全部黑名单数据(会弹出二次确认)。
3.6 导出数据
点击 导出数据 按钮可将黑名单导出为 Excel 文件(ipblock.xlsx),便于备份或迁移。
3.7 搜索
页面右上角支持按 网站 和 Ip 进行筛选,输入后点击 查询。
4 字段说明
| 字段 | 说明 |
|---|---|
| 网站 | 黑名单生效的受保护站点,新增/编辑时必填 |
| 条目类型 | 单条IP/网段(默认)或 引用IP组;决定下方填 Ip 还是选 IP 组 |
| Ip | 拦截的 IP,支持单 IP、CIDR 网段、通配符、区间(见 3.2),条目类型为「单条IP/网段」时必填 |
| IP组 | 引用的 IP组,条目类型为「引用IP组」时必填;组内容变更后本条黑名单立即跟随生效 |
| 启用 | 启用时参与 WAF 黑名单匹配;停用后保留记录但不参与匹配 |
| 备注 | 自定义说明信息,可选 |
| 创建时间 | 记录的创建时间(列表展示,自动生成) |
注意
请谨慎使用大范围网段。保存 /0 前,请核对地址族、网站范围、条目启用状态及适用的放行规则,详见第 3.3.1 节。
5 订阅来源
切换到顶部 订阅来源 页签,可只读查看落地到 WAF 应用层的 威胁情报IP订阅 各渠道汇总:名称、渠道短码、落地层、启用状态、已生效落地数、上次状态、上次同步时间。
出于性能考虑,订阅 IP 不会逐条写入本页的黑名单列表,而是按渠道汇总展示。点击某渠道的 查看IP 可分页只读浏览该渠道的具体 IP/网段,并支持按 IP/网段片段过滤。
更新记录
| 日期 | 适用版本 | 说明 |
|---|---|---|
| 2026-10-30 | v1.3.25-beta.9 | 黑名单页面统一为 WAF 应用层;新增/编辑显式 /0 时增加范围确认;说明白名单优先级、IP 识别模式及系统层记录独立管理。 |